Gestisci i processi aziendali in modo più efficiente, migliora la produttività e promuovi la collaborazione tra dipartimenti.
Tieni sotto controllo l’intero ambiente IT grazie a un monitoraggio e una gestione completi e automatizzati, riducendo tempi e complessità.
Migliora l’efficienza, l’affidabilità e la qualità dei servizi IT con una soluzione in grado di soddisfare le esigenze di utenti e clienti.
Ci impegniamo a supportare diversi settori fornendo soluzioni IT essenziali per favorire la crescita aziendale attraverso l’automazione e la digitalizzazione dei processi.
 28-10-2026NEWS
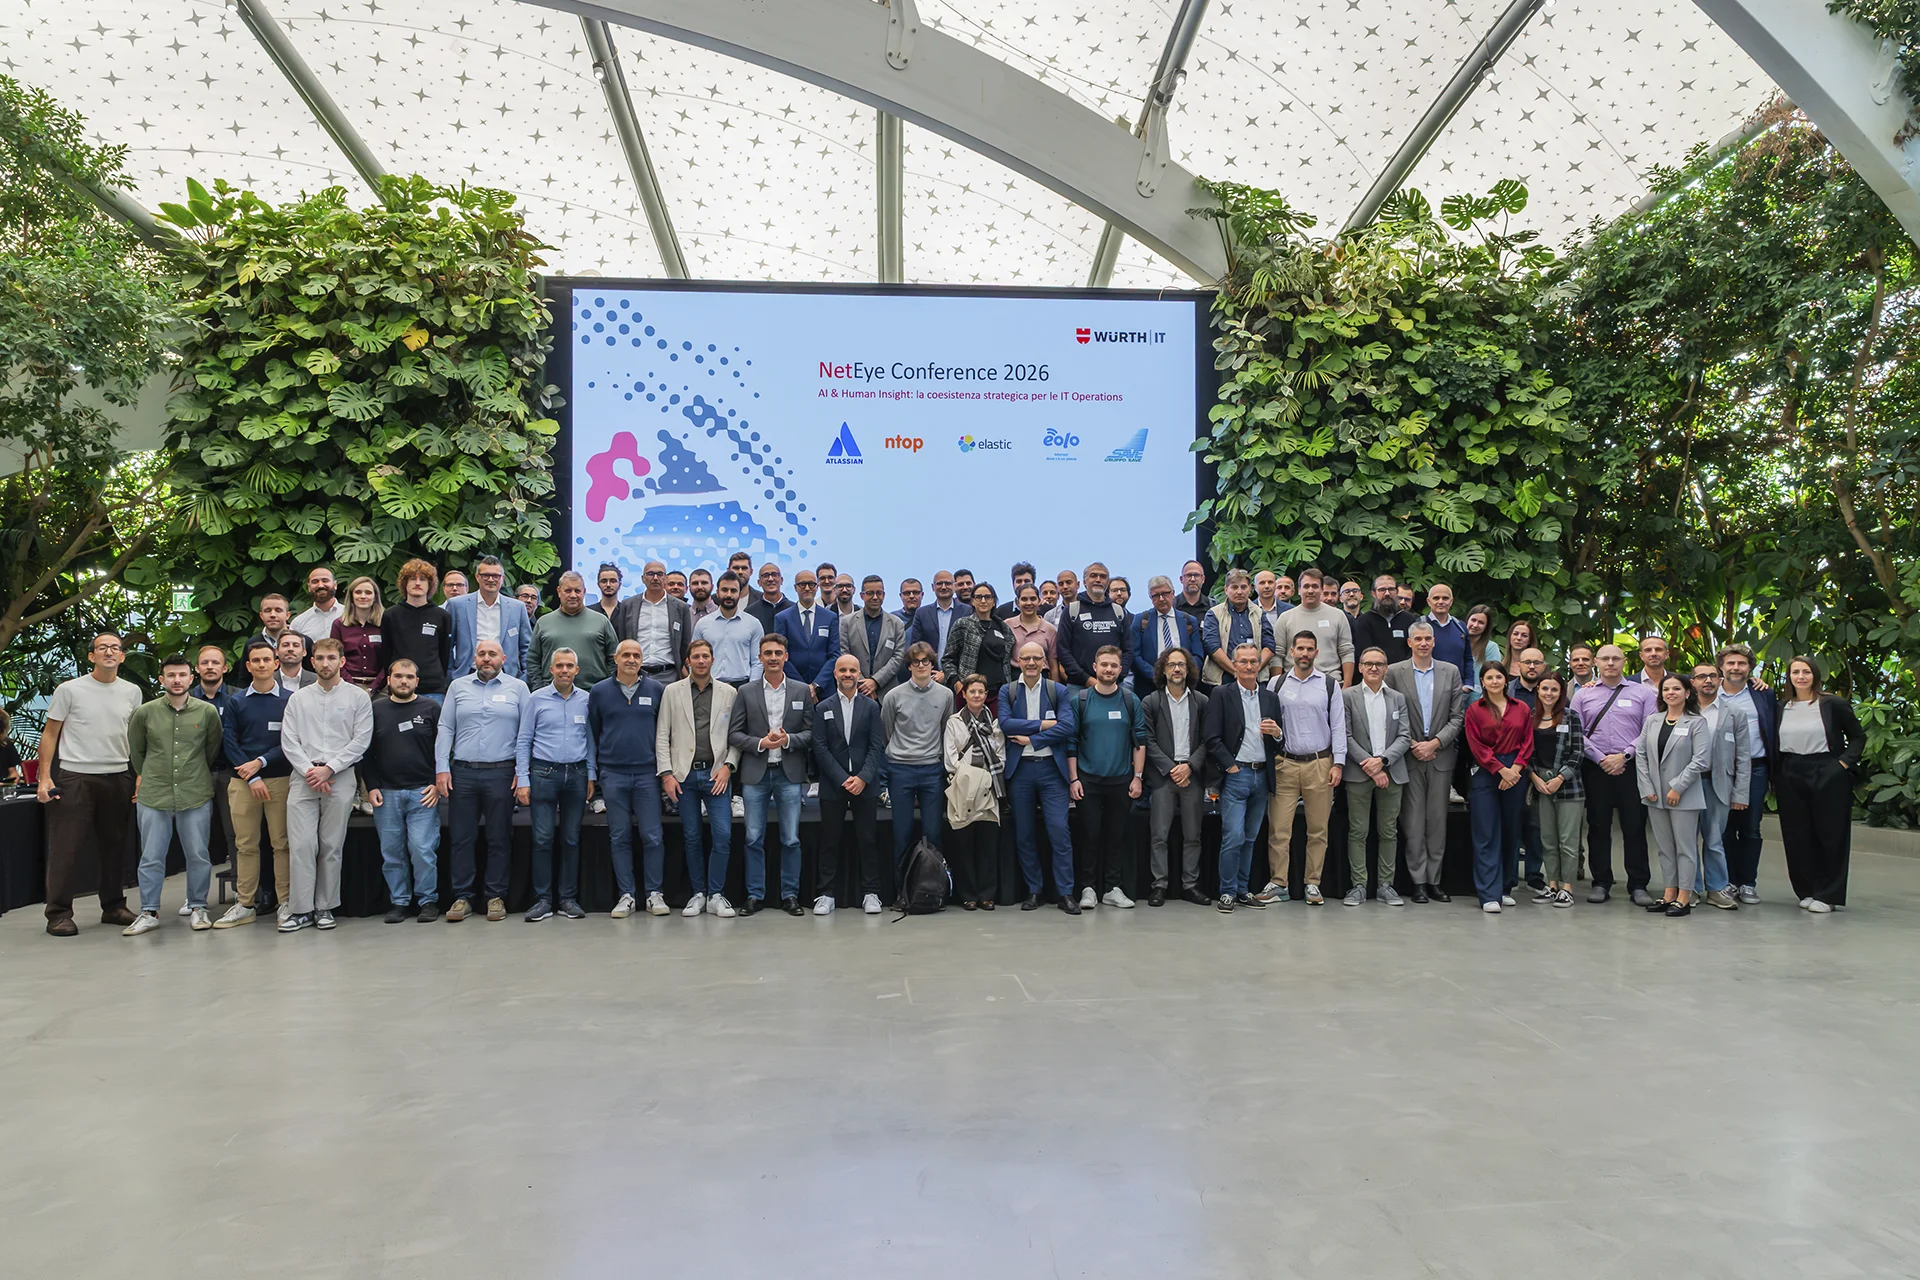
Cosa succede quando l’intelligenza artificiale entra a far parte delle attività quotidiane di IT Operations? In che modo può aiutare i team a lavorare più velocemente e a ottenere una visione più ampia? E in quali ambiti restano fondamentali le competenze e il giudizio delle persone?
Queste domande hanno guidato la NetEye Conference 2026, che si è svolta il 22 ottobre al Crowne Plaza Verona Fiera. Con il tema “AI & Human Insight: the strategic coexistence for IT Operations” (Intelligenza artificiale e competenze umane: una coesistenza strategica per le IT Operations), l’evento ha riunito 130 partecipanti per discutere l’evoluzione di observability, cybersecurity e service management.
Il messaggio centrale è stato chiaro: l’AI può aiutare i team ad analizzare le informazioni, individuare schemi e automatizzare le attività di routine. Per ottenere risultati efficaci, però, è necessario che le persone stabiliscano le giuste priorità, convalidino i risultati e decidano quali azioni intraprendere.
Il programma sul palco principale si è aperto con un Key Dialogue tra la giornalista Cecilia Sala e il moderatore Marco Lorusso. Il loro confronto ha collegato attualità, tecnologia e scenari globali, ampliando la discussione oltre gli interventi tecnici e introducendo il tema di come le organizzazioni possano orientarsi in un contesto in continua evoluzione.
Georg Kostner di Würth IT ha poi presentato la NetEye Vision, illustrando l’indirizzo strategico e le prospettive di evoluzione della piattaforma. I colleghi di Würth IT Nicola Biada e Leonardo De Santis sono intervenuti con “JiraDessert”, mostrando come un portale web personalizzato possa automatizzare i workflow operativi integrando Jira e Confluence tramite API, webhook e Atlassian Rovo.
Luca Deri dell’azienda ntop ha riportato il programma sui temi operativi centrali della conferenza. Il suo intervento ha esplorato come collegare il comportamento della rete, le prestazioni delle applicazioni e gli insight di cybersecurity per ottenere una visione operativa più completa, a supporto del rilevamento delle minacce, dell’ottimizzazione delle prestazioni e di indagini più rapide in ambienti hybrid e multi-cloud.
La conferenza ha affrontato l’AI non come un tema isolato, ma come una capacità che sta iniziando a incidere sul lavoro quotidiano in ambito IT. Sul fronte della cybersecurity, i colleghi di Würth IT Lorena Goldoni e Alessio Paternoster hanno illustrato come gli agenti AI possano aiutare gli analisti SOC a correlare gli eventi e analizzare gli attacchi, sottolineando al contempo che il giudizio umano resta essenziale per valutare i risultati e decidere come intervenire. Federico Corona di Würth IT ha approfondito l’impiego di agenti AI nei penetration test, illustrandone potenzialità, limiti e ruolo nel supportare i team di sicurezza offensiva.
Lo stesso equilibrio tra automazione e supervisione è emerso nelle sessioni di observability. I colleghi di Würth IT Vladimir Mozharov e Alessandro Paoli hanno mostrato come l’AI possa utilizzare i dati degli asset in GLPI per individuare lacune nella copertura di monitoraggio di NetEye. Andrea Mariani di Würth IT ha illustrato l’uso dell’AI supportata da MCP per agevolare la conversione delle dashboard durante gli upgrade a IcingaDB, mantenendo la convalida umana come parte integrante delle attività tecniche critiche.
Nel loro insieme, questi esempi suggeriscono un approccio concreto: usare l’AI per ampliare le capacità di analisi e automazione dei team, mantenendo alle persone la responsabilità del contesto e delle decisioni con conseguenze rilevanti.
I servizi IT moderni comprendono reti, infrastrutture, applicazioni e, sempre più spesso, workload basati sull’AI. Un’unica vista di monitoraggio può non bastare a spiegare i problemi di performance o a individuare i rischi operativi emergenti.
L’intervento sul palco principale di Luca Deri di ntop ha evidenziato il valore di collegare il comportamento della rete, le prestazioni delle applicazioni e gli insight di cybersecurity. In un caso cliente, Massimo Zanardi di EOLO e Rocco Pezzani, Solution Architect di Würth IT, hanno presentato il passaggio da un modello di monitoraggio tradizionale basato sul paradigma pull a un’architettura push, orientata alle metriche e progettata per garantire scalabilità e observability near-real-time.
Francesco Penasa di Würth IT ha approfondito il monitoraggio delle applicazioni di AI. Il suo intervento ha mostrato come ottenere visibilità su costi, latenza e affidabilità dei sistemi che utilizzano modelli linguistici di grandi dimensioni. Sono aspetti che il monitoraggio applicativo tradizionale potrebbe non riuscire a spiegare pienamente. Il filo conduttore è stato la necessità di collegare i segnali rilevanti, così da comprendere il comportamento dei sistemi e agire con maggiore consapevolezza.
Con l’AI che trasforma sia la sicurezza difensiva sia quella offensiva, le organizzazioni hanno bisogno di comprendere la propria esposizione e di dare priorità alle minacce più rilevanti. Libero Chianello di Würth IT si è concentrato sul threat modelling e sull’importanza di comprendere il contesto specifico dell’organizzazione. Massimo Giaimo, Head of Threat Intelligence del Gruppo Würth, ha illustrato i Priority Intelligence Requirements (PIR), uno strumento pratico per trasformare esigenze informative generiche in domande chiare, utili a orientare raccolta, analisi e decisioni.
Le sessioni sull’impiego dell’AI nei SOC e sui penetration test adattivi hanno offerto ulteriori prospettive su come i team di sicurezza possano sfruttare le nuove capacità senza perderne di vista i limiti. Il messaggio complessivo: una cyber defence efficace si basa non solo sulla tecnologia, ma anche su intelligence pertinente, priorità chiare e decisioni consapevoli delle persone.
Il service management ha offerto un’ulteriore prospettiva sul modo in cui AI e automazione possono supportare il lavoro operativo. Simone Pancaldi di Atlassian ha analizzato il passaggio da processi reattivi basati sui ticket a servizi più proattivi e contestualizzati, sottolineando al tempo stesso l’importanza costante del giudizio umano, della governance e della fiducia.
Giovanni Aneloni di SAVE e il collega di Würth IT Giuseppe Di Garbo hanno presentato un caso cliente dedicato alla strutturazione dei workflow di servizio in un contesto aeroportuale complesso. I colleghi di Würth IT Alice Rozzoni e Roberto Bacchini hanno illustrato come la suite Atlassian possa supportare la gestione dei progetti, dalla pianificazione strategica all’esecuzione operativa. Un altro contributo di Würth IT, a cura di Leonardo De Santis, ha presentato il framework Würth IT Enterprise Agility, che utilizza una configurazione Jira condivisa per collegare iniziative strategiche e attività operative e migliorare visibilità, allineamento e governance tra i team.
La NetEye Conference Italy ha riunito prospettive tecnologiche, competenze di Würth IT e casi cliente concreti sui temi di observability, cybersecurity e service management. In tutte e tre le aree, la sfida era simile: rendere utili volumi crescenti di dati, applicare l’automazione dove crea valore e preservare le competenze umane necessarie per interpretare i risultati e scegliere la risposta più adeguata.
La combinazione di visibilità integrata, analisi mirata e competenze umane offre una solida base per la prossima evoluzione delle IT Operations.
Ci vediamo il prossimo anno, il 21 ottobre 2027.
Leggi anche
CYBER SECURITY
SERVICE MANAGEMENT
Sul nostro sito dedicato, sono disponibili le slide dei relatori.
Fa parte del Gruppo Würth dal 2010 e nel corso degli anni si e’ sempre principalmente occupato del mantenimento e sviluppo del prodotto NetEye. Appassionato di tecnologia e innovazione con un particolare debole per gli aspetti di cybersecurity, oggi e’ team leader della ricerca e sviluppo di NetEye.
Fa parte di Würth Phoenix da tre anni. Specializzato in cyber security, si occupa principalmente di red teaming e penetration tests, garantendo alti standard di sicurezza per i clienti di Würth Phoenix.
Appassionata di sicurezza informatica con una forte inclinazione per la sicurezza offensiva e il red teaming lavora in Wuerth Phoenix da 2 anni.
Lavora da 10 anni nel campo della sicurezza informatica, con un solido background in DevSecOps e sicurezza offensiva.
Nel red team di Würth Phoenix, ha il compito di pensare come un’attaccante e di mettere in pratica le tecniche di hacking al fine di individuare falle di sicurezza nei sistemi delle aziende.
At Teclib has has been responsible for Central and Eastern Europe for almost 3 years. She assists partners in finalizing the sale of professional GLPI subscriptions and in developing GLPI’s visibility in their respective countries.
IT Service Management/Technical Analyst presso CSE
PhD, dal 2015 consulente senior per i processi e le soluzioni di IT service management e asset management, con applicazioni OSS (GLPI, Znuny/OTRS/EriZone) e l’ecosistema Atlassian (JSM, Assets), lavorando sia sul mercato tedesco (DACH) che su quello italiano.
È uno dei pochi consulenti in Italia con un’esperienza approfondita di OTRS/Znuny ed attualmente uno dei pochi esperti GLPI sul mercato tedesco, in partnership con TecLib.
Channel Manager Europa Sud presso Atlassian
Stefano Radaelli si occupa di ICT Security dal 1997 come consulente per diverse multinazionali su tematiche quali IT GRC e Security Incident and Event Management. Dal 2023 è entrato a far parte del Team Italia di Elastic con la qualifica di Senior Solution Architect dove si occupa di tematiche di Security & Observability.
CIO presso Diennea
CIO presso Menz&Gasser
IT Professional presso RAS
Ha iniziato la sua carriera nel 1991 presso Würth Italia come sviluppatore C per implementare la nuova logistica a Egna con passione per l’ingegneria del software e la tecnologia.
Nel corso degli anni, ha affinato le sue competenze in materia di leadership, strategia di prodotto e cybersecurity.
Guida NetEye con passione
Con 2024 è a capo del Centro di Cyber Defense
Fa parte del Gruppo Würth dal 2003 e nel corso degli anni ha ricoperto molteplici ruoli a livello internazionale.
Oggi è il leader del team di gestione tecnica dell’ecosistema aziendale di Atlassian per il Gruppo Würth e coordina il servizio gestito.
Project Manager, Technical Presale e Fullstack Developer con oltre 20 anni di esperienza ha ricoperto praticamente tutti i principali ruoli tecnici ed organizzativi nel mondo IT. Vive ai piedi delle Alpi, ama creare progetti di successo e relazioni durature con colleghi e clienti. Collabora con WürthPhoenix da oltre 10 anni ed è stato uno dei creatori della soluzione di Service Management EriZone. Consulente per i clienti entreprise dell’azienda e technical presale, affianca il team Sales e il team Delivery per garantire continuità ed efficacia dei progetti, garantendo una visione customer oriented.
Opera nel mondo della cybersecurity da più di 20 anni, proponendo attività di consulenza e hacking etico. Affianca le aziende eseguendo simulazioni di attacco su diversi ambiti (Network Infrastructure, Application Security, Physical Security Control, Business Process, Human Behavior, SCADA/PLC) volte a trovare le vulnerabilità e a sanarle prima che possano essere sfruttate dai cybercriminali. Ideatore della Cyber Threat Intelligence Platform SATAYO. Appassionato di ingegneria sociale, ha sviluppato il gioco di ruolo ETEL – Exploiting The Eighth Layer, con l’obiettivo di verificare le vulnerabilità lato umano.
Luciano Quartarone ha più di 20 anni di esperienza nel campo dell’ICT, con particolare focus alle PKI, firme elettroniche e sistemi di conservazione. Ha lavorato su numerosi progetti di system integration specializzandosi nel campo della sicurezza delle informazioni, nell’analisi del rischio e nella conformità alle norme nazionali e internazionali su questi ambiti. Inoltre, è un Senior Lead auditor ISO/IEC 27001 e trainer certificato presso il PECB, nonché Senior Lead Implementer presso lo stesso ente. Partecipa alla Commissione UNINFO UNI/CT 510 su Sicurezza, alla Commissione UNINFO UNI/CT 522 su e-Business e i servizi finanziari ed alla UNI/CT 533 Intelligenza Artificiale.
Attualmente è anche Convenor della UNI/CT 501 – GL 03 “Distruzione dei supporti di dati”. Ha collaborato alla redazione di diverse norme riguardanti la sicurezza delle informazioni, la conservazione dei dati a lungo termine, la distruzione dei supporti dati e la definizione di profili professionali per la sicurezza delle informazioni e la protezione dei dati personali. Da dicembre 2018 ricopre il ruolo di CISO e Data Protection Officer presso Archiva Group.