


Gestisci i processi aziendali in modo più efficiente, migliora la produttività e promuovi la collaborazione tra dipartimenti.
Tieni sotto controllo l’intero ambiente IT grazie a un monitoraggio e una gestione completi e automatizzati, riducendo tempi e complessità.
Migliora l’efficienza, l’affidabilità e la qualità dei servizi IT con una soluzione in grado di soddisfare le esigenze di utenti e clienti.
Ci impegniamo a supportare diversi settori fornendo soluzioni IT essenziali per favorire la crescita aziendale attraverso l’automazione e la digitalizzazione dei processi.
 16-10-2026NEWS
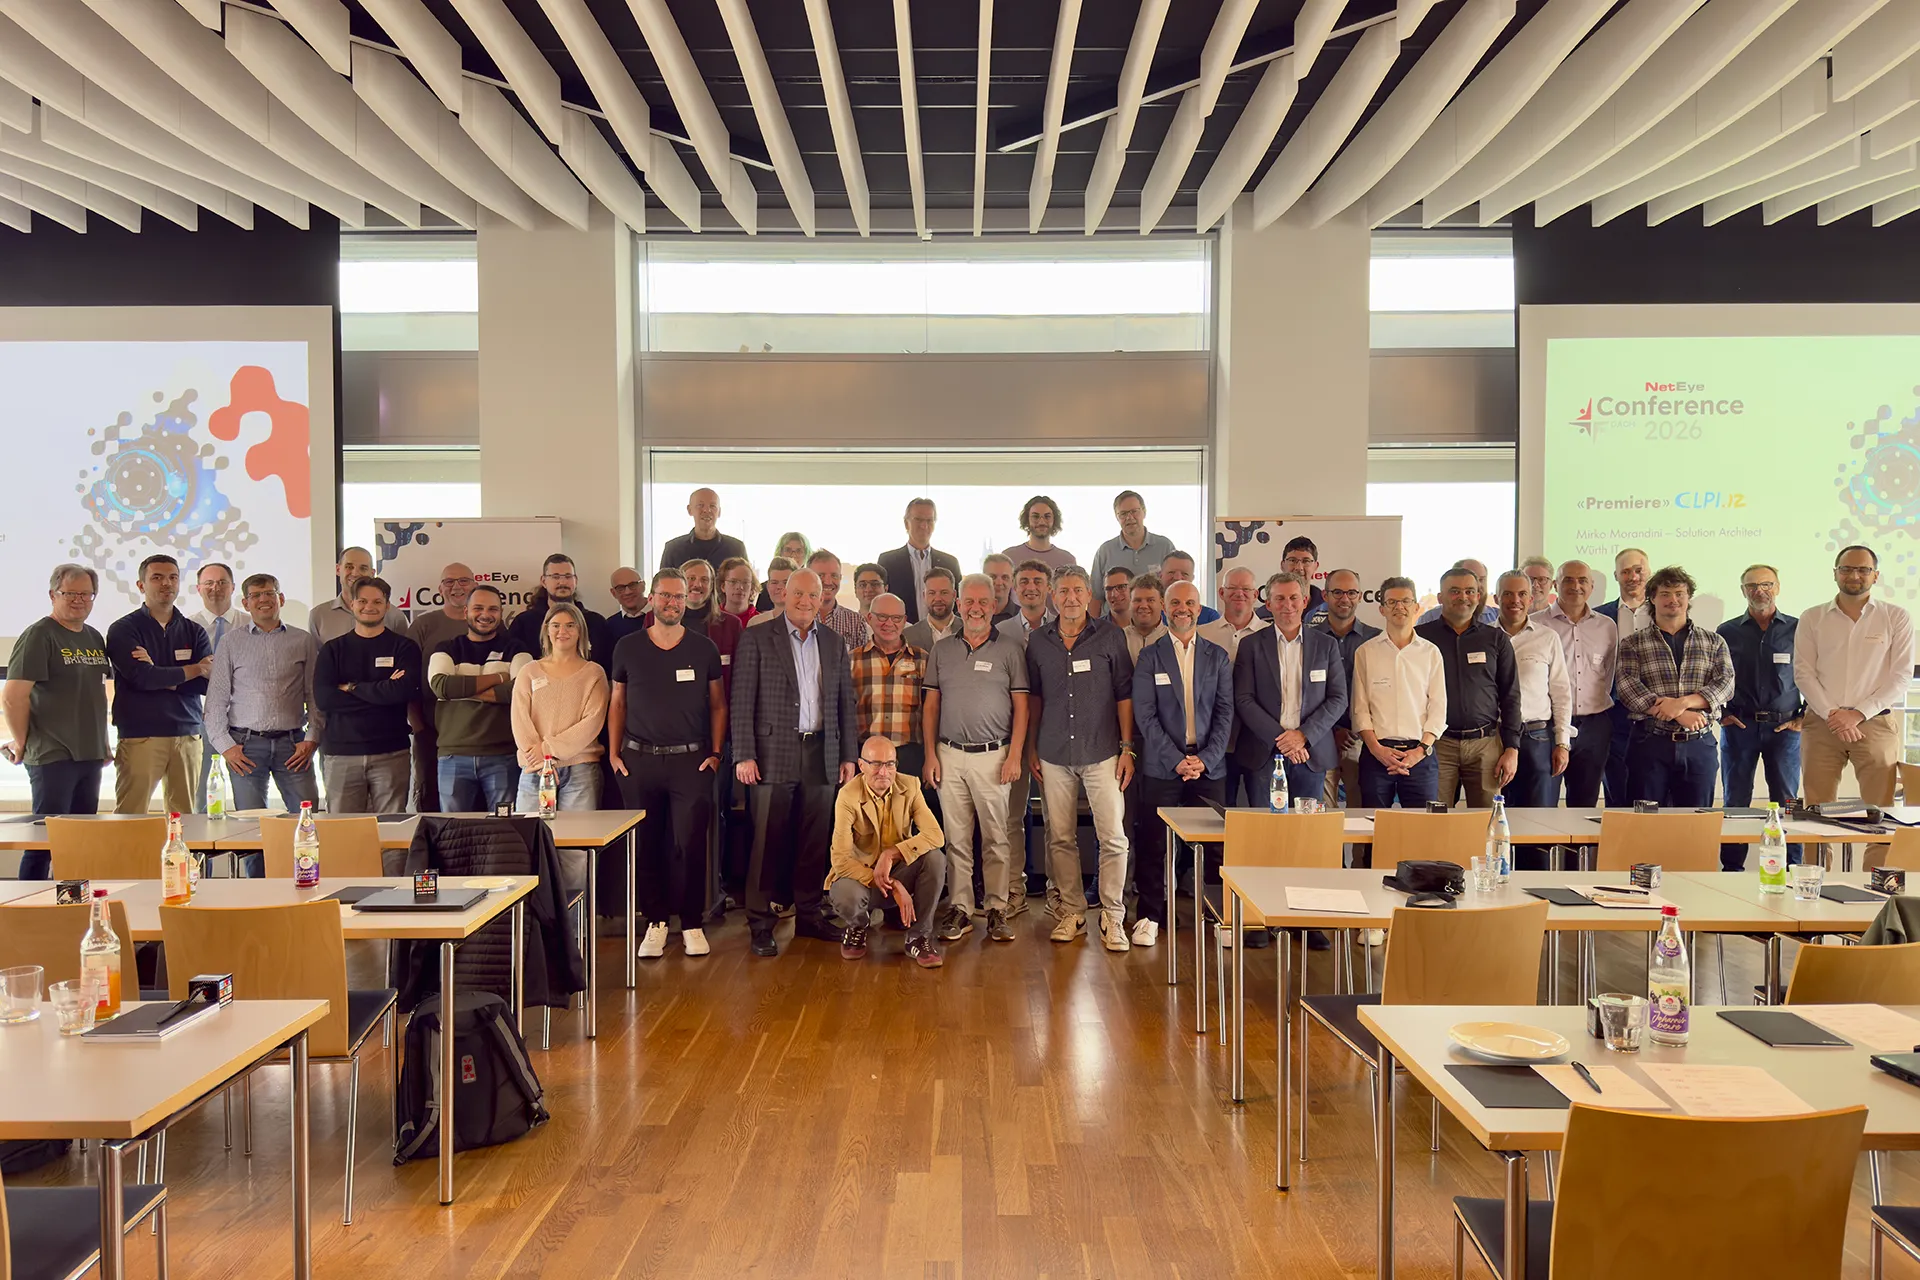
Come è possibile comprendere meglio ambienti IT complessi? Come individuare tempestivamente le minacce più rilevanti? E come trasformare una quantità crescente di dati e alert in decisioni consapevoli?
Sono queste alcune delle domande al centro della NetEye Conference DACH, che si è svolta l’8 ottobre a Norimberga. In occasione del decimo anniversario, KORN’S ha accolto per la prima volta oltre 70 partecipanti, riuniti per confrontarsi sulle sfide attuali dell’IT Operations e della Cybersecurity.
Il messaggio emerso è chiaro: strumenti e dati forniscono informazioni importanti, ma il loro valore si esprime pienamente solo quando è possibile riconoscere le connessioni, valutare correttamente i rischi e tradurre le informazioni in azioni concrete.
Gli ambienti IT moderni sono composti da numerosi sistemi, applicazioni e dipendenze. Per individuare le cause di un’interruzione o di un problema di performance, i singoli indicatori spesso non sono sufficienti.
Durante la conferenza è emerso come i dati di rete e l’Observability possano contribuire a comprendere meglio queste interconnessioni. Robert Cowart, CEO e Co-Founder di ElastiFlow, ha illustrato il ruolo dei dati di rete nella valutazione della stabilità, delle performance e della sicurezza. Georg Kostner, Head of Cyber Defence Center & BU IT System & Service Management presso Würth IT, ha approfondito il tema della Next Generation Observability, con particolare attenzione alla visibilità negli ambienti Kubernetes e nelle moderne piattaforme dati.
L’approccio comune consiste nel non analizzare le informazioni in modo isolato, ma nel valutarle nel loro contesto. In questo modo è possibile comprendere meglio le dipendenze e analizzare i problemi in maniera più mirata.
La Cybersecurity non inizia soltanto quando viene rilevato un attacco. Le aziende devono conoscere la propria superficie di esposizione, valutare le minacce e prepararsi ad affrontare scenari differenti.
La conferenza ha affrontato questa sfida da diverse prospettive. Michael Sjøberg di Delta Crisis Management ha condiviso esperienze reali di cyber-estorsione, illustrando le modalità operative degli attaccanti e le dinamiche delle negoziazioni. Tobias Goller di Würth IT ha invece approfondito il rapporto tra persone, intelligenza artificiale e Security Operations Center (SOC).
Altri interventi hanno affrontato i requisiti del Cyber Resilience Act (CRA), la ricerca sul malware autonomo e l’impiego della Threat Intelligence e dell’Exposure Monitoring. Günter Aigle ha illustrato come SATAYO integri informazioni sulle minacce, monitoraggio delle risorse aziendali esposte e competenze analitiche per supportare una valutazione più efficace dei rischi cyber.
I diversi temi evidenziano come una Cyber Defense efficace richieda più prospettive: visibilità tecnica, analisi approfondita e capacità di stabilire le giuste priorità.
Visibilità e analisi dei rischi sono presupposti fondamentali. Il passo successivo consiste nel tradurre le informazioni ottenute in processi efficaci e misure concrete.
Marco Stecher, responsabile IT di hollu Systemhygiene, ha presentato un caso pratico di utilizzo di GLPI per l’IT Service Management. Mirko Morandini, Solution Architect GLPI presso Würth IT, ha inoltre presentato GLPI 12, introdotto per la prima volta in Germania proprio in occasione della conferenza. Tra le novità figurano una Knowledge Base e funzionalità di ricerca e visualizzazione ampliate.
Anche la gestione degli alert riveste un ruolo centrale. Con la sessione «Niemand hat 4.000 Alarme bestellt» («Nessuno ha ordinato 4.000 alert»), Blerim Sheqa, COO di Icinga, ha affrontato una sfida ben nota a molti team IT: gestire un elevato volume di segnalazioni e individuare quelle realmente rilevanti.
Più informazioni non significano automaticamente decisioni migliori. Ciò che conta è riconoscere quali segnali siano importanti nel loro contesto e quali azioni intraprendere di conseguenza.
La decima edizione della NetEye Conference DACH ha riunito professionisti, fornitori di tecnologia e utenti, offrendo occasioni di confronto su temi che spaziano dall’Observability e dall’IT Service Management alla Cyber Defense, alla Threat Intelligence e ai nuovi requisiti normativi.
Il filo conduttore è la capacità delle aziende di comprendere meglio i propri ambienti IT, valutare i rischi in modo consapevole e reagire agli eventi rilevanti. Monitoring, Observability e Cybersecurity non sono ambiti isolati: affrontati in modo integrato, offrono una base più solida per la gestione e la sicurezza degli ambienti IT complessi.
Un ringraziamento a Gravitate per l’organizzazione, a tutte le relatrici e a tutti i relatori per i contributi specialistici, e a partecipanti e partner per il confronto a Norimberga.
Leggi anche
IT SYSTEMS MANAGEMENT
CYBER SECURITY
NetEye Conference
Fa parte del Gruppo Würth dal 2010 e nel corso degli anni si e’ sempre principalmente occupato del mantenimento e sviluppo del prodotto NetEye. Appassionato di tecnologia e innovazione con un particolare debole per gli aspetti di cybersecurity, oggi e’ team leader della ricerca e sviluppo di NetEye.
Fa parte di Würth Phoenix da tre anni. Specializzato in cyber security, si occupa principalmente di red teaming e penetration tests, garantendo alti standard di sicurezza per i clienti di Würth Phoenix.
Appassionata di sicurezza informatica con una forte inclinazione per la sicurezza offensiva e il red teaming lavora in Wuerth Phoenix da 2 anni.
Lavora da 10 anni nel campo della sicurezza informatica, con un solido background in DevSecOps e sicurezza offensiva.
Nel red team di Würth Phoenix, ha il compito di pensare come un’attaccante e di mettere in pratica le tecniche di hacking al fine di individuare falle di sicurezza nei sistemi delle aziende.
At Teclib has has been responsible for Central and Eastern Europe for almost 3 years. She assists partners in finalizing the sale of professional GLPI subscriptions and in developing GLPI’s visibility in their respective countries.
IT Service Management/Technical Analyst presso CSE
PhD, dal 2015 consulente senior per i processi e le soluzioni di IT service management e asset management, con applicazioni OSS (GLPI, Znuny/OTRS/EriZone) e l’ecosistema Atlassian (JSM, Assets), lavorando sia sul mercato tedesco (DACH) che su quello italiano.
È uno dei pochi consulenti in Italia con un’esperienza approfondita di OTRS/Znuny ed attualmente uno dei pochi esperti GLPI sul mercato tedesco, in partnership con TecLib.
Channel Manager Europa Sud presso Atlassian
Stefano Radaelli si occupa di ICT Security dal 1997 come consulente per diverse multinazionali su tematiche quali IT GRC e Security Incident and Event Management. Dal 2023 è entrato a far parte del Team Italia di Elastic con la qualifica di Senior Solution Architect dove si occupa di tematiche di Security & Observability.
CIO presso Diennea
CIO presso Menz&Gasser
IT Professional presso RAS
Ha iniziato la sua carriera nel 1991 presso Würth Italia come sviluppatore C per implementare la nuova logistica a Egna con passione per l’ingegneria del software e la tecnologia.
Nel corso degli anni, ha affinato le sue competenze in materia di leadership, strategia di prodotto e cybersecurity.
Guida NetEye con passione
Con 2024 è a capo del Centro di Cyber Defense
Fa parte del Gruppo Würth dal 2003 e nel corso degli anni ha ricoperto molteplici ruoli a livello internazionale.
Oggi è il leader del team di gestione tecnica dell’ecosistema aziendale di Atlassian per il Gruppo Würth e coordina il servizio gestito.
Project Manager, Technical Presale e Fullstack Developer con oltre 20 anni di esperienza ha ricoperto praticamente tutti i principali ruoli tecnici ed organizzativi nel mondo IT. Vive ai piedi delle Alpi, ama creare progetti di successo e relazioni durature con colleghi e clienti. Collabora con WürthPhoenix da oltre 10 anni ed è stato uno dei creatori della soluzione di Service Management EriZone. Consulente per i clienti entreprise dell’azienda e technical presale, affianca il team Sales e il team Delivery per garantire continuità ed efficacia dei progetti, garantendo una visione customer oriented.
Opera nel mondo della cybersecurity da più di 20 anni, proponendo attività di consulenza e hacking etico. Affianca le aziende eseguendo simulazioni di attacco su diversi ambiti (Network Infrastructure, Application Security, Physical Security Control, Business Process, Human Behavior, SCADA/PLC) volte a trovare le vulnerabilità e a sanarle prima che possano essere sfruttate dai cybercriminali. Ideatore della Cyber Threat Intelligence Platform SATAYO. Appassionato di ingegneria sociale, ha sviluppato il gioco di ruolo ETEL – Exploiting The Eighth Layer, con l’obiettivo di verificare le vulnerabilità lato umano.
Luciano Quartarone ha più di 20 anni di esperienza nel campo dell’ICT, con particolare focus alle PKI, firme elettroniche e sistemi di conservazione. Ha lavorato su numerosi progetti di system integration specializzandosi nel campo della sicurezza delle informazioni, nell’analisi del rischio e nella conformità alle norme nazionali e internazionali su questi ambiti. Inoltre, è un Senior Lead auditor ISO/IEC 27001 e trainer certificato presso il PECB, nonché Senior Lead Implementer presso lo stesso ente. Partecipa alla Commissione UNINFO UNI/CT 510 su Sicurezza, alla Commissione UNINFO UNI/CT 522 su e-Business e i servizi finanziari ed alla UNI/CT 533 Intelligenza Artificiale.
Attualmente è anche Convenor della UNI/CT 501 – GL 03 “Distruzione dei supporti di dati”. Ha collaborato alla redazione di diverse norme riguardanti la sicurezza delle informazioni, la conservazione dei dati a lungo termine, la distruzione dei supporti dati e la definizione di profili professionali per la sicurezza delle informazioni e la protezione dei dati personali. Da dicembre 2018 ricopre il ruolo di CISO e Data Protection Officer presso Archiva Group.