


Verwalten Sie Ihre Geschäftsprozesse effizienter, steigern Sie die Produktivität Ihres Unternehmens und fördern Sie die Zusammenarbeit zwischen den Abteilungen.
Ganzheitliche und automatische Überwachung und Verwaltung Ihrer gesamten IT-Umgebung, um alles in kürzerer Zeit unter Kontrolle zu haben.
Verwalten Sie Ihre Geschäftsprozesse effizienter, steigern Sie die Produktivität und fördern Sie die Zusammenarbeit zwischen Abteilungen.
Schützen Sie Unternehmensdaten vor externen Bedrohungen, indem Sie die defensive und offensive Sichtweise von Sicherheitsexperten nutzen.
Entdecken Sie die Kurse zur Vertiefung der verschiedenen Module von Neteye, zum Thema IT-Sicherheit, zur Schulung neuer IT-Administratoren und derjenigen, die sich für die Dynamics 365-Plattform einsetzen
 16-10-2026NEWS
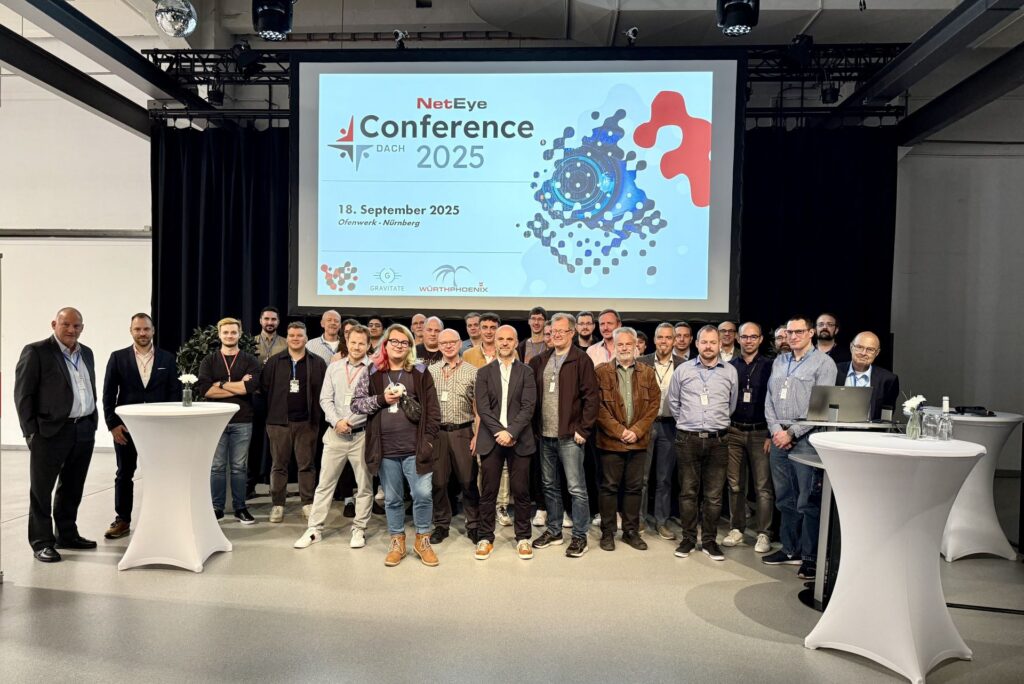
Wie lassen sich komplexe IT-Umgebungen besser verstehen? Wie erkennen Unternehmen relevante Bedrohungen frühzeitig? Und wie werden aus einer wachsenden Menge an Daten und Warnmeldungen fundierte Entscheidungen?
Diese Fragen standen im Mittelpunkt der NetEye Conference DACH am 8. Oktober in Nürnberg. Zum zehnjährigen Jubiläum kamen bei KORN’S erstmals mehr als 70 Teilnehmerinnen und Teilnehmer zusammen, um aktuelle Herausforderungen in IT Operations und Cybersecurity zu diskutieren.
Die zentrale Erkenntnis: Einzelne Tools und Daten liefern wichtige Informationen. Ihr Mehrwert entsteht jedoch erst, wenn Zusammenhänge sichtbar werden, Risiken richtig eingeordnet und daraus konkrete Maßnahmen abgeleitet werden.
Moderne IT-Umgebungen bestehen aus zahlreichen Systemen, Anwendungen und Abhängigkeiten. Einzelne Messwerte reichen deshalb oft nicht aus, um die Ursache einer Störung oder Leistungsprobleme zu erkennen.
Auf der Konferenz wurde deutlich, wie Netzwerkdaten und Observability dabei helfen, Zusammenhänge besser zu verstehen. Robert Cowart, CEO und Co-Founder von ElastiFlow, zeigte, welchen Beitrag Netzwerkdaten zur Beurteilung von Stabilität, Performance und Sicherheit leisten können. Georg Kostner, Head of Cyber Defence Center & BU IT System & Service Management bei Würth IT, widmete sich der Next Generation Observability und der Transparenz in Kubernetes-Umgebungen und modernen Datenplattformen.
Der gemeinsame Ansatz: Informationen nicht isoliert betrachten, sondern im Kontext auswerten. So lassen sich Abhängigkeiten besser nachvollziehen und Probleme gezielter analysieren.
Cybersecurity beginnt nicht erst, wenn ein Angriff erkannt wird. Unternehmen müssen ihre Angriffsflächen kennen, Bedrohungen einordnen und auf unterschiedliche Szenarien vorbereitet sein.
Die Konferenz beleuchtete diese Herausforderung aus mehreren Perspektiven. Michael Sjøberg von Delta Crisis Management gab Einblicke in reale Fälle von Cyber-Erpressung und das Vorgehen bei Verhandlungen mit Angreifern. Tobias Goller von Würth IT richtete den Blick auf das Zusammenspiel von Menschen künstlicher Intelligenz und Security Operations Center (SOC).
Weitere Beiträge griffen die Anforderungen des Cyber Resilience Act (CRA), die Erforschung autonomer Malware sowie den Einsatz von Threat Intelligence und Exposure Monitoring auf. Günter Aigle zeigte dabei, wie SATAYO Bedrohungsinformationen, die Überwachung exponierter Unternehmensressourcen und Analystenwissen verbindet, um Cyberrisiken besser einschätzen zu können.
Die unterschiedlichen Themen machen deutlich, dass wirksame Cyberabwehr mehrere Perspektiven benötigt: technische Transparenz, fundierte Analyse und die Fähigkeit, Risiken richtig zu priorisieren.
Transparenz und Risikoanalyse sind wichtige Voraussetzungen. Im nächsten Schritt müssen Unternehmen die gewonnenen Erkenntnisse in funktionierende Prozesse und konkrete Maßnahmen übersetzen.
Wie das im IT Service Management aussehen kann, zeigte Marco Stecher, IT-Leiter bei hollu Systemhygiene, anhand des Einsatzes von GLPI. Mirko Morandini, Solution Architect GLPI bei Würth IT, stellte mit GLPI 12 zudem die neue Version der Plattform erstmals in Deutschland vor. Zu den Neuerungen gehören unter anderem eine Knowledge Base sowie erweiterte Such- und Ansichtsoptionen.
Auch der Umgang mit Warnmeldungen spielt dabei eine zentrale Rolle. Blerim Sheqa, COO von Icinga, griff mit seiner Session „Niemand hat 4.000 Alarme bestellt“ eine Herausforderung auf, die viele IT-Teams kennen: eine große Zahl an Meldungen, aus der die wirklich relevanten Informationen erst herausgefiltert werden müssen.
Denn mehr Informationen führen nicht automatisch zu besseren Entscheidungen. Entscheidend ist, welche Signale im jeweiligen Kontext wichtig sind und welche Maßnahmen daraus folgen.
Die zehnte NetEye Conference DACH brachte Fachleute, Technologieanbieter sowie Anwenderinnen und Anwender zusammen. Die Diskussionen reichten von Observability und IT Service Management bis zu Cyber Defense, Threat Intelligence und neuen regulatorischen Anforderungen.
Was die Themen verbindet, ist die Frage, wie Unternehmen ihre IT besser verstehen, Risiken fundiert bewerten und auf relevante Ereignisse reagieren können. Monitoring, Observability und Cybersecurity sind dabei keine isolierten Disziplinen. Zusammengedacht schaffen sie eine bessere Grundlage für den Betrieb und die Sicherheit komplexer IT-Umgebungen.
Vielen Dank an unseren Partner Gravitate, an alle Referentinnen und Referenten für ihre fachlichen Beiträge sowie an die Teilnehmenden und Partner für den Austausch in Nürnberg.
Leggi anche
NEWS
NetEye Conference